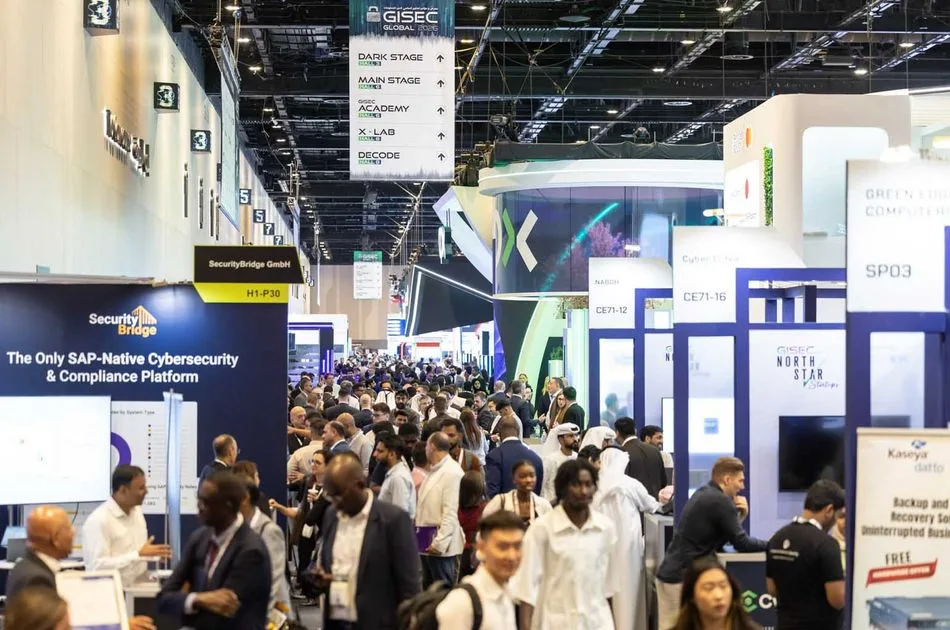
Kior Shah, stellvertretender CISO bei Sophos, betrachtet Cybersicherheit als eine geschäftliche Verantwortung und betont die Bedeutung von Investitionen in diesem Bereich. Angesichts der zunehmenden Cyberbedrohungen, die sich auf Betrieb, Einnahmen, Reputation und das Vertrauen der Kunden auswirken können, sind Organisationen gezwungen, ihre Risikomanagementstrategien im Bereich Cybersicherheit zu überdenken.
Die Verantwortung des Vorstands im Management von Cyberrisiken
Kior Shah erklärt: "Cybersicherheit betrifft nicht mehr nur die IT-Abteilung. Wenn ein Angriff den Betrieb stoppen, die Einnahmen stören und den Ruf der Kunden schädigen kann, wird das Cyberrisiko zu einem Geschäftsrisiko und die Verantwortung dafür wird auf den Vorstand übertragen."
Weiterlesen: Die USA haben erstmals von der Stationierung von Weltraumwaffen berichtet
Die Herausforderungen haben sich verschärft, da Hacker zunehmend künstliche Intelligenz nutzen und in verschiedenen Bereichen wie Identität, E-Mail, Endpunkten, Netzwerken und Cloud agieren. Shah betont, dass eine unabhängige Verteidigung jeder dieser Schichten nicht mehr ausreicht.
Verbundene Verteidigung und intelligente Investitionen
Shah verweist auf das Konzept der "verbundenen Verteidigung", das Prävention, Erkennung, Bedrohungsintelligenz und Reaktion als ein einheitliches System umfasst. Für Informationssicherheitsverantwortliche (CISO) hängt die Resilienz nicht von der Anzahl der implementierten Werkzeuge ab, sondern davon, "wie schnell wir sehen, entscheiden, kontrollieren und in den Ursprungszustand zurückkehren können und wie gut wir vorbereitet sind, bevor ein Angriff eintritt."
Dieser Wandel verändert auch die Gespräche des Vorstands über Investitionen und Verantwortung. John Dehrest, ein angesehener Trainer bei SANS, sagt: "Cyberrisiko ist Geschäftsrisiko. IT-Leiter müssen technische Bedenken in einfache Geschäftssprache übersetzen, um effektiv Budgetanfragen zu stellen und die mittelfristigen und langfristigen Risiken von Cyberbedrohungen für den Vorstand zu klären."
Investitionen in Cybersicherheit sollten nicht nur auf Technologie beschränkt sein. Dehrest betont, dass "jeder in einer Organisation für Cybersicherheit verantwortlich ist", insbesondere mit der Zunahme von Schatten-IT, die die potenzielle Angriffsfläche vergrößert.
Erfolgskriterien erfordern ebenfalls eine andere Denkweise. Dehrest sagt: "Starke Cyberabwehr ähnelt der normalen Geschäftstätigkeit. Es ist langweilig, aber langweilig ist das Ziel." Wenn Vorfälle auftreten, wird eine regelmäßige und präzise Entscheidungsfindung entscheidend. Er fügt hinzu: "Achten Sie nicht darauf, wie der Angriff passiert ist. Konzentrieren Sie sich darauf, warum es passiert ist, damit sich die Geschichte nicht wiederholt."
Schließlich kommt Shah zu dem Schluss, dass in der Ära der künstlichen Intelligenz "die Geschwindigkeit der Entscheidungsfindung und die koordinierte Reaktion die Resilienz der Cybersicherheit bestimmen werden."
Weiterlesen: SpaceX hat drei Kommunikationssatelliten in die Erdumlaufbahn gestartet · Erhöhung des Anteils von L’imad an der AD Ports Group auf über 98,5 Prozent