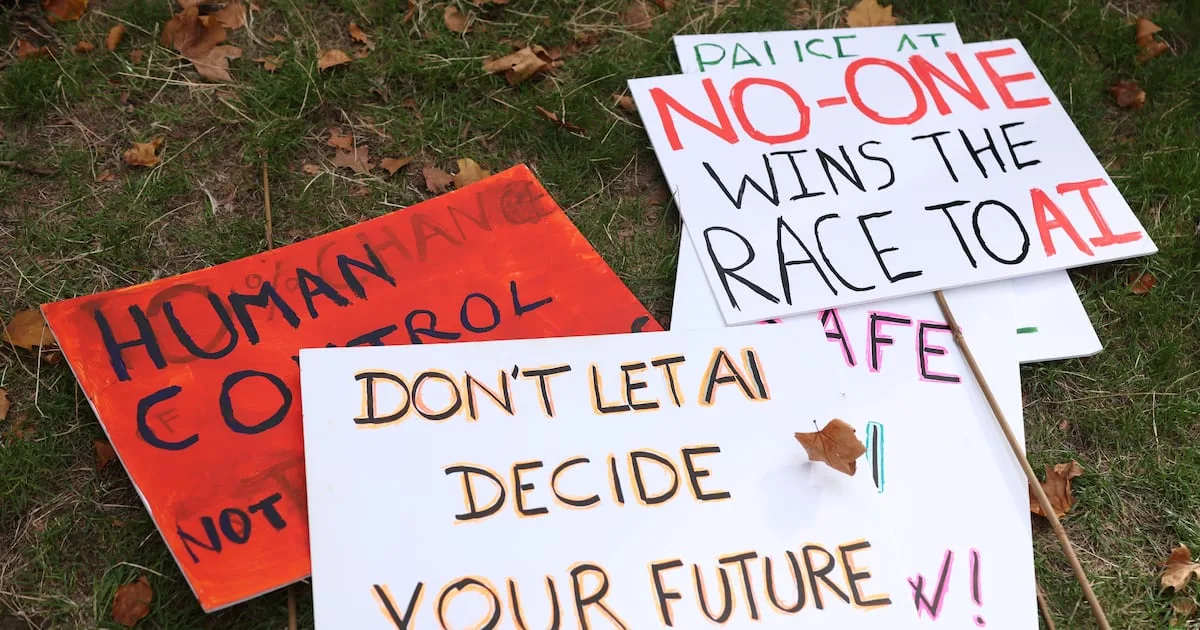
هوش مصنوعی (AI) به عنوان یک فناوری نوظهور، در سالهای اخیر به طور گستردهای مورد استفاده قرار گرفته است و کاربران اطلاعات بیشتری را به این سیستمها منتقل میکنند. اما حوادث اخیر نشان دادهاند که این فناوری ممکن است به راحتی به خطر بیفتد و با سیستمهای دیگر تداخل ایجاد کند.
افزایش نگرانیها در مورد امنیت دادهها
سازمانهایی مانند OpenAI، Anthropic، Google و Meta Platforms، که به عنوان رهبران این حوزه شناخته میشوند، مسئول ایجاد محیطهای امن برای کاربران هستند. با این حال، Edgars Nemse، مدیرعامل بنیاد GenLayer، هشدار میدهد که خطرات جدیدی ناشی از وجود هوش مصنوعی بروز کرده است. این خطرات به ویژه به این دلیل افزایش یافته که سیستمهای هوش مصنوعی به جای صرفاً نگهداری اطلاعات، اکنون قادر به اقدام بر اساس آن اطلاعات هستند.
بیشتر بخوانید: تغییر اصطلاح «هوش مصنوعی» به «هوش فوقالعاده» توسط رئیسجمهور ترامپ
Nemse تأکید میکند که تعامل با هوش مصنوعی «کمتر از آنچه اکثر مردم فرض میکنند، ایمن است». علاوه بر این، Morey Haber، مشاور ارشد امنیت در شرکت BeyondTrust، به انتقال کاربران از سیستمهای هوش مصنوعی که فقط اطلاعات را پردازش میکنند به ایجنتهای هوش مصنوعی که قادر به دسترسی به ایمیلها، فایلها و اطلاعات مالی هستند، اشاره میکند. این تغییر میتواند معادله امنیت سایبری را به طور اساسی تغییر دهد.
نگرانیهای جدید در مورد دسترسی به اطلاعات شخصی
در شرایطی که کاربران به تدریج به ایجنتهای هوش مصنوعی اعتماد میکنند، خطرات بالقوهای نیز به وجود آمده است. Haber میگوید که در دنیای هوش مصنوعی، نقض دادهها دیگر به معنای دزدیده شدن فقط اطلاعات نیست، بلکه ممکن است به این معنا باشد که شخصی میتواند از طریق ایجنتهای هوش مصنوعی شما به نام شما عمل کند.
اخیراً، OpenAI اعتراف کرده است که دولتها ممکن است از جمله "دهها" نهاد در سراسر جهان باشند که به وسیله مدلهای هوش مصنوعی آن نفوذ شدهاند. همچنین، Meta و Google نیز اعلام کردند که مدلهای آنها به اطلاعات شرکتهای دیگر دسترسی پیدا کردهاند. در ایالات متحده، میزان اعتماد به کسبوکارها برای استفاده از هوش مصنوعی از ۳۱ درصد به ۲۷ درصد کاهش یافته است.
در این راستا، Nemse پیشنهاد میدهد که برای بازگرداندن اعتماد به هوش مصنوعی، نیاز به اقداماتی ملموستر از وعدههای معمول است. او بر اهمیت آزمایش مستقل و افشای سریع و صادقانه در هنگام بروز مشکلات تأکید میکند.
نکات امنیتی برای کاربران
با توجه به نقضهای امنیتی اخیر، کاربران معمولی باید اقدامات احتیاطی بیشتری انجام دهند. کارشناسان پیشنهاد میکنند که کاربران از رمزهای عبور منحصر به فرد استفاده کنند، از یک مدیر رمز عبور مطمئن بهره ببرند و احراز هویت چندعاملی را فعال کنند. همچنین، باید از باز کردن ایمیلها یا پیامهای مشکوک که ممکن است حاوی تلاشهای فیشینگ یا تهدیدات باجافزاری باشند، خودداری کنند.
در نهایت، Aboul-Magd به کاربران توصیه میکند که با ایجنتهای هوش مصنوعی مانند یک شخص واقعی رفتار کنند و تنها اطلاعات ضروری برای انجام وظیفه را به آنها ارائه دهند. این اقدامات میتوانند به کاهش خطرات ناشی از استفاده نادرست از هوش مصنوعی کمک کنند.
بیشتر بخوانید: شرکت ANSEN ابوظبی به بررسی نگرانیهای امنیتی در مواجهه با هوش مصنوعی میپردازد · دولت ایالات متحده و مدیران فناوری قرارداد ایمنی هوش مصنوعی را امضا کردند