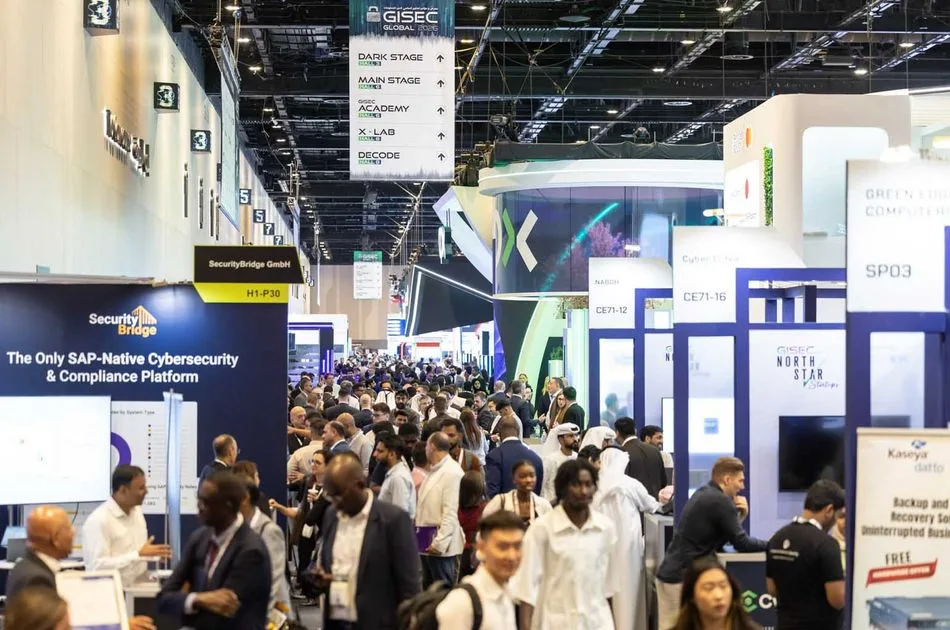
کیور شاه، معاون CISO در شرکت Sophos، امنیت سایبری را به عنوان یک مسئولیت تجاری در نظر میگیرد و بر اهمیت سرمایهگذاری در این حوزه تأکید دارد. با افزایش تهدیدات سایبری که میتواند بر عملیات، درآمد، اعتبار و اعتماد مشتریان تأثیر بگذارد، سازمانها مجبور به بازنگری در نحوه مدیریت ریسک سایبری شدهاند.
مسئولیت هیئت مدیره در مدیریت ریسک سایبری
کیور شاه اعلام میکند: "امنیت سایبری دیگر فقط به دپارتمان IT مربوط نمیشود. زمانی که یک حمله میتواند عملیات را متوقف کند، درآمد را مختل کند و اعتبار مشتریان را آسیب بزند، ریسک سایبری به ریسک تجاری تبدیل میشود و مسئولیت آن به هیئت مدیره منتقل میشود."
بیشتر بخوانید: آمریکا برای نخستین بار از استقرار سلاحهای فضایی خبر داد
چالشهای موجود با توجه به اینکه هکرها به طور فزایندهای از هوش مصنوعی استفاده میکنند و در حوزههای مختلفی نظیر هویت، ایمیل، نقاط پایانی، شبکه و ابر عمل میکنند، پیچیدهتر شده است. شاه تأکید میکند که دفاع مستقل از هر یک از این لایهها دیگر کافی نیست.
دفاع متصل و سرمایهگذاری هوشمند
شاه به مفهوم "دفاع متصل" اشاره میکند که شامل پیشگیری، شناسایی، هوش تهدید و پاسخ به عنوان یک سیستم واحد است. برای مسئولان امنیت اطلاعات (CISO) میزان تابآوری به تعداد ابزارهای پیادهسازی شده بستگی ندارد، بلکه به این بستگی دارد که "چقدر سریع میتوانیم ببینیم، تصمیم بگیریم، کنترل کنیم و به حالت اولیه برگردیم و چقدر آماده هستیم قبل از وقوع حمله."
این تغییر همچنین مکالمات هیئت مدیره را در مورد سرمایهگذاری و مسئولیت تغییر میدهد. جان دهرشت، مربی معتبر SANS در مؤسسه SANS، میگوید: "ریسک سایبری، ریسک تجاری است. رهبران IT باید نگرانیهای فنی را به زبان ساده تجاری ترجمه کنند تا بهطور مؤثر درخواست بودجه کنند و ریسکهای میانمدت و بلندمدت تهدیدات سایبری را برای هیئت مدیره شفافسازی نمایند."
سرمایهگذاری در امنیت سایبری باید تنها به فناوری محدود نشود. دهرشت تأکید میکند که "هر کس در یک سازمان مسئول امنیت سایبری است"، بهویژه با گسترش IT سایه که سطح حمله بالقوه را افزایش میدهد.
معیارهای موفقیت نیز به ذهنیت متفاوتی نیاز دارد. دهرشت میگوید: "محافظت قوی سایبری شبیه به عملکرد عادی کسبوکار است. این ملالآور است اما ملالآور هدف است." هنگامی که حوادثی رخ میدهد، تصمیمگیری منظم و دقیق به شدت حیاتی میشود. او اضافه میکند: "به چگونگی وقوع حمله توجه نکنید. بر روی چرایی آن تمرکز کنید، تا تاریخ تکرار نشود."
در نهایت، شاه نتیجهگیری میکند که در عصر هوش مصنوعی، "سرعت تصمیمگیری و پاسخ هماهنگ تعیینکننده تابآوری سایبری خواهد بود."
بیشتر بخوانید: سپیسی اکس سه ماهواره ارتباطی را به مدار زمین پرتاب کرد · افزایش سهم L’imad در گروه AD Ports به بیش از ۹۸.۵ درصد